The Scroll of the Nameless, або AWS Інвентаризатор 3000
Колись я починав писати «в стіл» статтю про те, чому з дитинства нам так заходять казки. Вони завжди чомусь навчають і готують до життя через історії, які передаються з покоління в покоління. Якщо придивитися уважніше - там завжди ті самі вічні теми: боротьба добра і зла, релігійні питання, містичні феєрії. Казка була про «6 мудреців IT-проєктів», але так і не була дописана.
Але сьогодні я хочу поговорити про одну з таких тем - містичну й водночас жахливу - про інвентаризацію.
Але не звичайну, а ту, яка стосується ресурсів у AWS-акаунтах. Особливо коли акаунтів стає багато. Бо коли ти починаєш відповідати за проєкти й акаунти, без порядку дуже швидко приходить хаос.
А це вже основа для короткої, але повчальної історії з циклу казок-жахів.
Усе почалося непомітно.
Спершу це був лише легкий шурхіт у темних куточках AWS…
Декілька безіменних EC2-інстансів, пара забутих IAM-ролей - та інші потворні створіння, що прокинулися в беззоряну ніч. Ніхто не знав, хто їх створив. Ніхто не зізнавався. Запитай - і всі лише знизують плечима. Але я відчував їхню присутність.
Я дивився в глибину Billing & Cost Management - і вона дивилася у відповідь. Там, у темряві, жили вони. Вони не мали тегів. Вони не мали імен. Вони просто існували.
Чомусь я згадав, як у давні часи приносили жертви, щоб не накликати гнів богів.
Ритуал
Хаос потрібно приборкувати. Інакше він поглине все.
І для цього - як у будь-якому давньому AWS-культі - потрібен ритуал. Ритуал, що тримає рівновагу між світлом IaC і тінню «ручних деплойментів».
У нашому культі були жерці, які вірували в AWS Security. Я звернувся до них по допомогу.
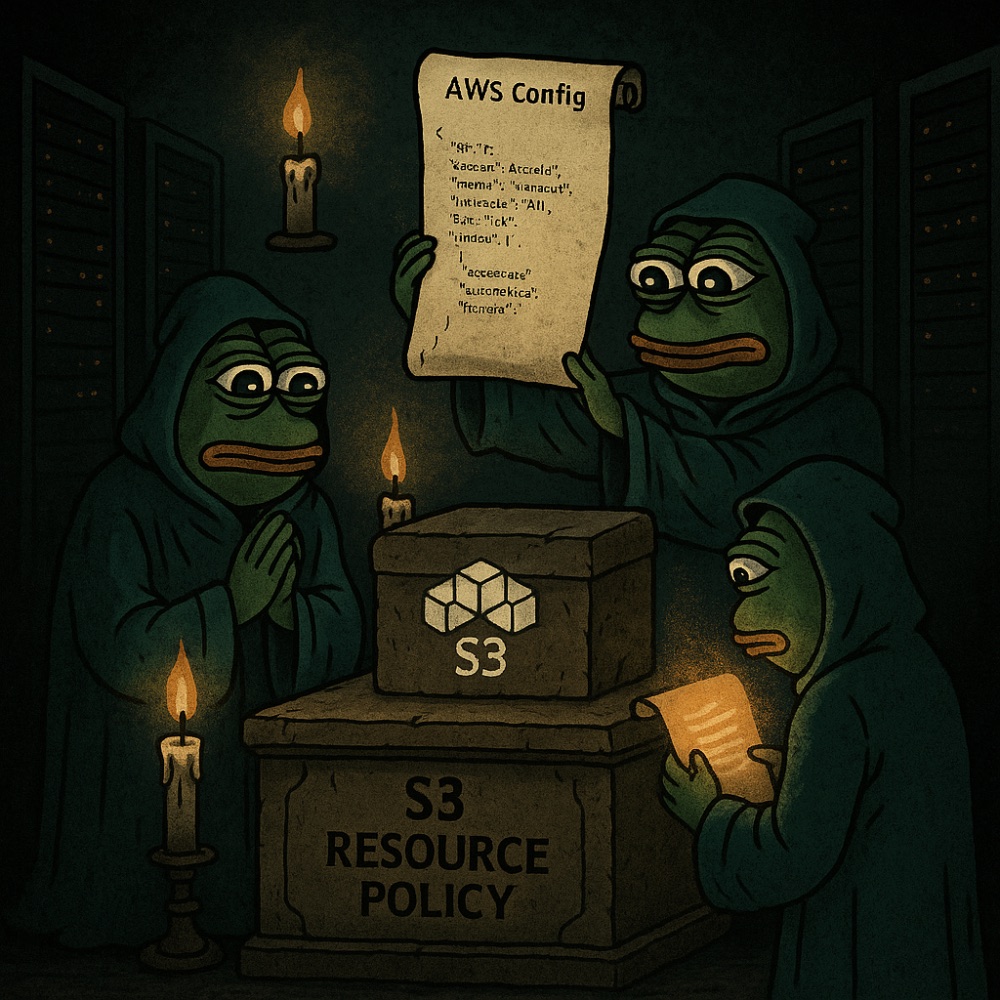
Раз на тиждень вони викликають силу AWS Config і приносять йому жертви. В обмін отримують сувій - JSON з усіма ресурсами AWS-організації.
 Cloud Security Officers
Їхня Lambda в темряві кладе цей сувій до моєї S3-скрині - глибокої й мовчазної, як саркофаг давнього знання. На ній - печатка S3 Resource Policy, щоб туди не могли потрапити ті, кому знати про мої ритуали не потрібно.
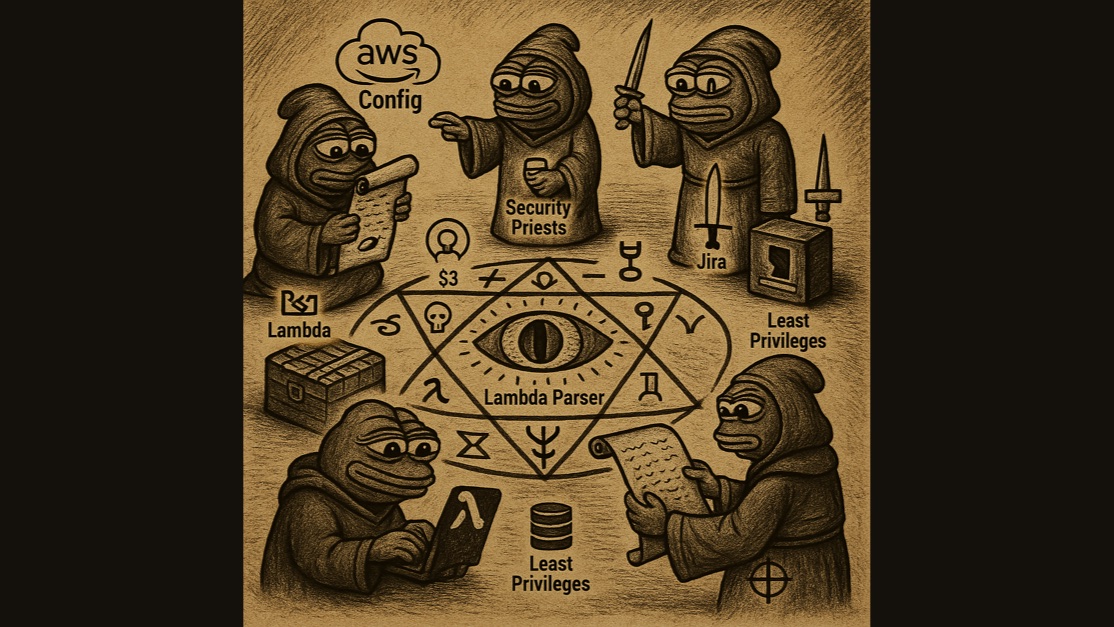
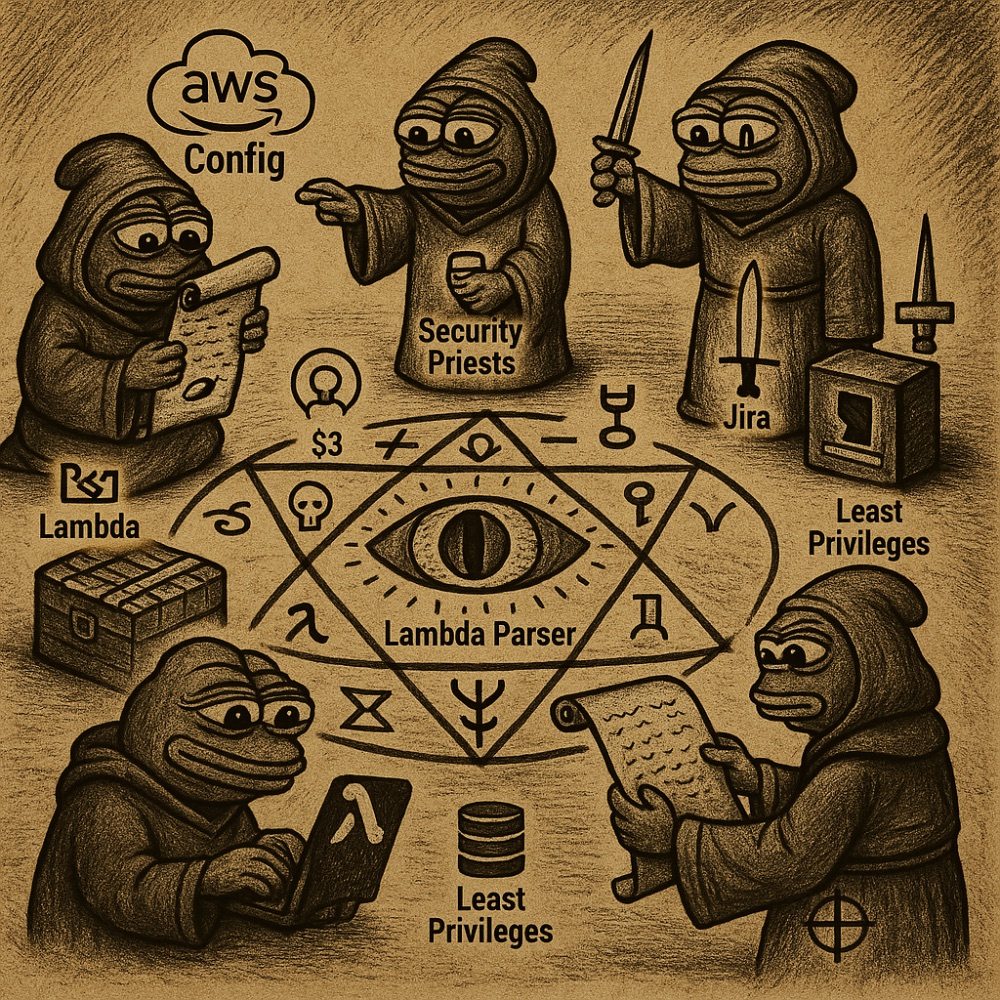
Далі настає моя частина ритуалу - прикликати сили, здатні прочитати цей сувій, знайти нетеговані ресурси, викарбувати їхні імена на глиняних табличках DynamoDB та створити Jira Ticket - як знак того, що ніхто не омине кари інвентаризації.
Складові ритуалу:
- 🪬 AWS Config - всевидюче око, що спостерігає за всіма акаунтами.
- 🧑⚖️ Security Priests - носії сувою з Config.
- 🪙 S3 - темна скриня, куди складаються всі записи.
- 🔥 Lambda Parser - жертовний жрець, що судить кожен ресурс.
- 🪨 DynamoDB - кам’яна плита з іменами винних.
- ⚔️ Jira - каральний меч, який приходить за тими, хто створив безіменне.
- 🧱 Least Privileges - захисні чари, щоб не відчинити не ті двері в інший вимір.
⚡ Епілог
Коли слова ритуалу були виголошені, стало темно, і я втратив свідомість. Коли сили повернулися до мене, я побачив, що ритуал спрацював. Але не так, як я очікував - та, мабуть, і не могло бути інакше.
Над моєю головою вже занесли каральний меч Jira. Бо я теж був одним із тих, хто колись створив нетеговані ресурси.
хехехех)
А далі - вже без магії.
У наступній частині я покажу, як цей «Інвентаризатор 3000» працює в реальності: AWS Config, Lambda, S3 + Lambda S3 invoke, DynamoDB, Jira, Security Hub та інші сили, які допомагають тримати хаос під контролем.
HAPPY FRIDAY!!!
Вперше опубліковано на LinkedIn 24 жовтня 2025 р.: оригінал.